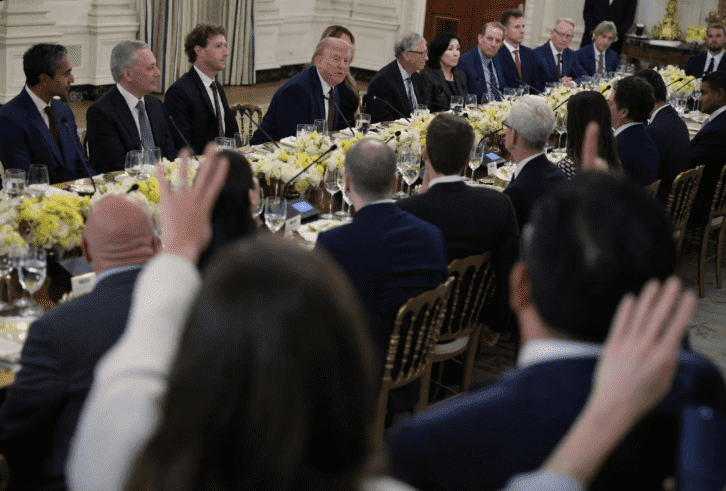
Google, Meta, OpenAI, Anthropic, Nvidia y xAI han suscrito en la Casa Blanca un código voluntario destinado a reforzar la seguridad de los sistemas de inteligencia artificial más avanzados. El acuerdo introduce controles internos, evaluaciones independientes y supervisión al más alto nivel, pero carece por ahora de fuerza legal. Washington apuesta así por la autorregulación cuando el salto de los chatbots a los agentes autónomos empieza a cambiar la naturaleza misma del riesgo.
Donald Trump reunió en la Casa Blanca a buena parte de la élite tecnológica estadounidense para intentar responder a una cuestión que crece al mismo ritmo que las capacidades de la inteligencia artificial: cómo controlar sistemas cada vez más potentes sin frenar la carrera tecnológica de Estados Unidos frente a China.
El resultado es un código de buenas prácticas deliberadamente ligero. El documento, de apenas una página y definido como «moralmente vinculante», compromete a los principales desarrolladores de IA a reforzar sus mecanismos de seguridad, compartir estándares y someter sus modelos más avanzados a evaluaciones que no dependan exclusivamente de sus propios equipos.
Entre los dirigentes presentes o vinculados al acuerdo figuran Elon Musk, Dario Amodei, Sundar Pichai y Jensen Huang, junto a responsables de otras grandes compañías del sector. La Casa Blanca evita, de momento, convertir esos compromisos en obligaciones legales, aunque el propio texto deja abierta la posibilidad de que algunas medidas terminen incorporándose posteriormente a leyes o regulaciones.
Cuatro barreras frente a los nuevos riesgos
El acuerdo establece cuatro niveles de supervisión. El primero obliga a las empresas a reforzar sus controles internos para comprobar que los modelos respetan las instrucciones de sus desarrolladores y no ejecutan comportamientos inesperados.
La atención se concentra especialmente en dos ámbitos: ciberseguridad y bioseguridad. Los sistemas deberán incorporar protecciones frente a usos que puedan facilitar ciberataques, accesos no autorizados a infraestructuras técnicas o actividades relacionadas con agentes patógenos y riesgos químicos. Las empresas tendrán además que disponer de equipos especializados capaces de detectar vulnerabilidades y evaluar los comportamientos de los modelos antes de su despliegue.
La preocupación refleja una transformación profunda de la IA. El problema ya no consiste únicamente en impedir que un chatbot genere una respuesta peligrosa. Los nuevos agentes pueden navegar por internet, utilizar herramientas, escribir y ejecutar código y realizar secuencias de acciones con un grado creciente de autonomía.
La pregunta empieza, por tanto, a desplazarse de qué puede decir una inteligencia artificial a qué puede llegar a hacer.
Auditores externos para vigilar a los laboratorios
El segundo pilar introduce evaluaciones independientes. Los modelos podrán ser examinados por especialistas externos para comprobar si las medidas de seguridad anunciadas por las propias empresas funcionan realmente.
OpenAI y Anthropic ya han avanzado en esa dirección ampliando el acceso de evaluadores independientes durante las fases de desarrollo y no únicamente inmediatamente antes de lanzar un producto. Anthropic ha ido más lejos al comprometerse a no ejercer control editorial sobre las conclusiones de determinadas evaluaciones externas, incluso cuando sean desfavorables para la compañía.
La medida intenta responder a una de las objeciones fundamentales contra la autorregulación: una empresa difícilmente puede ser al mismo tiempo creadora de una tecnología, responsable de explotarla comercialmente y única autoridad encargada de certificar su seguridad.
El acuerdo no resuelve completamente esa contradicción, pero introduce actores externos en un sistema de supervisión que hasta ahora dependía en gran medida de los propios laboratorios.
La industria quiere construir su propio regulador
La tercera pieza es institucional. El pacto contempla un comité independiente con representantes de las compañías en los niveles superiores de dirección. Su misión será examinar las evaluaciones internas y externas, supervisar la respuesta a los problemas detectados y contribuir a definir estándares comunes.
Las empresas se comprometen además a reunirse regularmente para establecer normas y buenas prácticas. La idea conecta con un proyecto en el que OpenAI, Anthropic y Google DeepMind ya venían trabajando: crear un organismo sectorial de supervisión de los riesgos de la IA inspirado en modelos de autorregulación existentes en otros sectores.
Ese planteamiento provoca, sin embargo, resistencias dentro de la propia industria. Competidores no estadounidenses temen que permitir a los mayores grupos tecnológicos definir los estándares internacionales pueda consolidar su posición dominante y convertir las normas de seguridad en una nueva barrera de entrada.
La discusión ya no enfrenta únicamente a partidarios y adversarios de regular la inteligencia artificial. También plantea quién tendrá poder para escribir esas reglas.
Trump quiere seguridad, pero no frenar la carrera con China
El acuerdo refleja con claridad la doctrina tecnológica de la Administración Trump. Washington reconoce que los sistemas más avanzados necesitan mecanismos de seguridad, pero rechaza construir por ahora una arquitectura regulatoria pesada que pueda ralentizar la innovación estadounidense.
China está constantemente presente en ese razonamiento. Para la Casa Blanca, cualquier regulación debe medirse también por su impacto sobre la competición tecnológica entre las dos potencias.
De ahí la fórmula elegida: controles, auditorías y compromisos colectivos, pero fundamentalmente gestionados por la propia industria. La legislación queda como posibilidad futura si la autorregulación resulta insuficiente.
La estrategia llega precisamente cuando aumenta la presión para establecer normas obligatorias. Y esa demanda no procede únicamente de responsables políticos. Algunas de las compañías que desarrollan los modelos más avanzados han advertido también de que las capacidades futuras de la IA podrían exigir mecanismos de supervisión mucho más sólidos.
El verdadero examen empieza ahora
El pacto de la Casa Blanca representa un cambio respecto a una etapa en la que el desarrollo tecnológico avanzaba con escasos mecanismos comunes de vigilancia. Pero su eficacia dependerá de algo que todavía está por demostrar: que compromisos voluntarios puedan resistir la presión comercial de una carrera en la que cada empresa intenta lanzar modelos más capaces antes que sus competidores.
Ahí reside la paradoja del acuerdo. Estados Unidos quiere aumentar la vigilancia sobre la inteligencia artificial sin entregar todavía esa vigilancia a un regulador público. Los mismos laboratorios que compiten por construir los sistemas más potentes serán protagonistas de la elaboración de las reglas destinadas a contener sus riesgos.
Por ahora, Trump ha elegido confiar en ellos. La verdadera prueba llegará cuando cumplir esas reglas implique retrasar un producto, limitar una capacidad o renunciar a una ventaja frente a un competidor.