Los socialistas han registrado la petición de que el fundador de Meta, su jefe de operaciones y el director para España declaren ante la Comisión de Economía por un sistema que permitió espiar la navegación de millones de usuarios de Android sin consentimiento. Una investigación internacional reveló que Facebook e Instagram rastrearon páginas visitadas incluso en modo incógnito o con VPN .
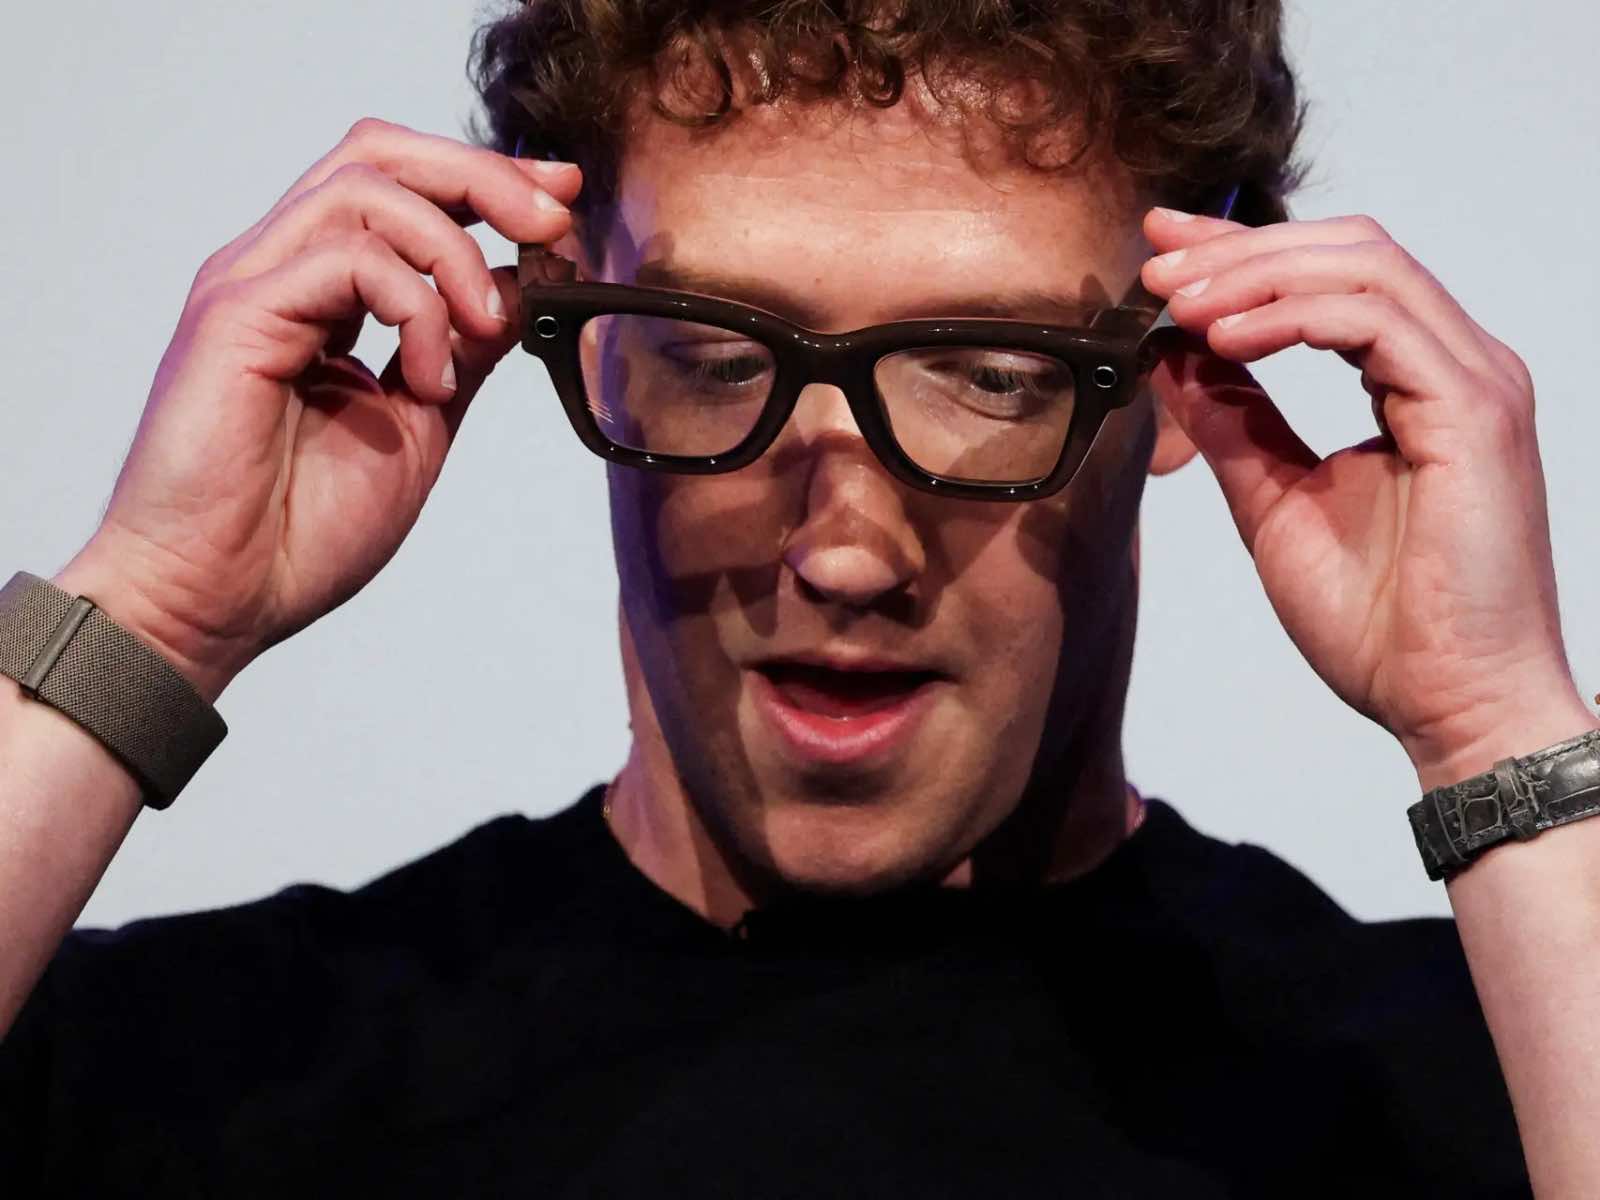
El Partido Socialista ha registrado en el Congreso de los Diputados la petición formal de comparecencia de Mark Zuckerberg, fundador y director ejecutivo de Meta, junto a otros dos altos directivos de la compañía, para que den explicaciones sobre el presunto espionaje masivo a millones de usuarios. La solicitud incluye también a Javier Oliván, jefe de operaciones de la tecnológica, y a José Luis Zimmermann, director de Asuntos Públicos para España y Portugal, quienes deberán declarar ante la Comisión de Economía, Comercio y Transformación Digital sobre las prácticas de vigilancia descubiertas en dispositivos Android.
La iniciativa parlamentaria responde al anuncio realizado hace varias semanas por el presidente del Gobierno, Pedro Sánchez, durante su participación en el IV Foro Metafuturo organizado por Atresmedia. En aquella intervención, Sánchez advirtió que los responsables de Meta tendrían que comparecer en el Congreso para explicar por qué rastrearon sin permiso la navegación en teléfonos móviles. El mandatario fue contundente al señalar que en España la ley está por encima de cualquier algoritmo o gran tecnológica y que quien vulnere los derechos de los ciudadanos pagará las consecuencias.
Los socialistas han solicitado además la comparecencia de expertos en protección de datos y privacidad digital ante la misma comisión parlamentaria. La petición se fundamenta en la información revelada por varios centros de investigación europeos sobre una posible violación masiva de la privacidad de millones de usuarios en España y otros países del continente. El PSOE subraya que estas prácticas, de confirmarse plenamente, constituirían infracciones graves de la legislación comunitaria en materia de protección de datos y derechos digitales.
Una investigación internacional destapa el sistema de espionaje
El caso se basa en un estudio realizado por tres prestigiosos centros de investigación internacionales: IMDEA Networks de España, la Universidad Católica de Lovaina en Bélgica y la Universidad de Radboud en Países Bajos. La investigación, liderada por el profesor Narseo Vallina-Rodríguez de IMDEA Networks y los profesores Gunes Acar y Tim Vlummens de las universidades belga y neerlandesa respectivamente, reveló que Meta utilizó durante casi un año un mecanismo oculto para rastrear la actividad web de usuarios de dispositivos Android.
El sistema funcionaba a través de las aplicaciones de Facebook e Instagram, que integraban el código de seguimiento Meta Pixel. Este mecanismo permitía a la compañía registrar las páginas visitadas por los usuarios, incluso cuando empleaban herramientas de protección de privacidad como el modo incógnito de los navegadores o redes privadas virtuales. La información recopilada se vinculaba posteriormente a los perfiles personales que los usuarios mantienen en las plataformas de Meta, creando un mapa detallado de sus hábitos de navegación asociado a su identidad real.
Los investigadores explicaron que las aplicaciones nativas de Android, incluyendo Facebook e Instagram, escuchaban silenciosamente en puertos locales fijos de los dispositivos móviles para desanonimizar los hábitos de navegación sin el consentimiento de los usuarios. El sistema utilizaba canales locales para compartir identificadores de navegador mediante WebRTC con las aplicaciones, y los datos se vinculaban a la cuenta del usuario conectado antes de ser retransmitidos silenciosamente a los servidores de Meta.
Según el estudiante de doctorado Aniketh Girish, uno de los investigadores principales de IMDEA Networks, lo relevante del hallazgo es el lugar donde se produce la conexión y cómo permite a estos rastreadores desanonimizar el tráfico web móvil. El sistema eludía las protecciones de privacidad que ofrecen los controles de permisos de Android e incluso el modo incógnito de los navegadores, herramientas en las que millones de usuarios confían para proteger su intimidad digital.
Alcance y dimensión del rastreo masivo
Los datos recopilados por la investigación revelan la magnitud del problema. Según el sitio web de monitorización BuiltWith, el código Meta Pixel está instalado en más de 5,8 millones de páginas web a nivel mundial, mientras que un sistema similar de la compañía rusa Yandex opera en alrededor de tres millones de sitios. IMDEA Networks estimó que el número de usuarios afectados por estas prácticas ascendería a 5,8 millones respecto a aplicaciones móviles y tres millones en sitios web, aunque otras fuentes sugieren que la cifra real podría alcanzar miles de millones de usuarios de dispositivos Android.
Por el momento, esta técnica de rastreo solo se ha identificado en códigos de Meta dirigidos de forma exclusiva a móviles Android. Los investigadores han señalado que el método aprovecha el acceso sin restricciones a los sockets locales en las plataformas Android, aunque no descartan que pueda existir un intercambio de datos similar entre navegadores iOS y aplicaciones nativas que aún no haya sido detectado. Meta comenzó a utilizar este método en septiembre de 2024 y lo mantuvo operativo durante casi un año.
El profesor Gunes Acar, de la Universidad de Radboud, destacó que Meta no solo omitió informar a los propietarios de sitios web sobre este método de seguimiento, sino que también ignoró las quejas y preguntas de los desarrolladores cuando comenzaron a detectar conexiones sospechosas a puertos locales desde el código Meta Pixel. Este tipo de seguimiento multiplataforma resulta especialmente sorprendente viniendo de una empresa que presta servicios a miles de millones de usuarios en todo el mundo.
Violaciones de múltiples normativas europeas
El PSOE advierte en su comunicado que, de confirmarse completamente estas prácticas, Meta habría violado múltiples normativas europeas de protección de datos y derechos digitales. Entre las leyes infringidas figuran el Reglamento General de Protección de Datos, que establece estándares estrictos sobre el consentimiento informado y la transparencia en el tratamiento de información personal, la Directiva ePrivacy sobre privacidad en las comunicaciones electrónicas, la Ley de Mercados Digitales que regula las prácticas de las grandes plataformas tecnológicas, y la Ley de Servicios Digitales que establece obligaciones de transparencia y rendición de cuentas.
Los socialistas recuerdan que Meta ya se enfrenta a demandas colectivas en Alemania, Estados Unidos y Canadá por hechos similares relacionados con violaciones de la privacidad de los usuarios. Estas acciones legales en distintas jurisdicciones sugieren que las prácticas descubiertas no constituyen casos aislados sino parte de un patrón sistemático de recopilación de datos sin el consentimiento adecuado de los usuarios.
El grupo parlamentario socialista califica estas acciones como un espionaje silencioso sin ningún tipo de consentimiento explícito por parte de los usuarios afectados. Subraya que el sistema permitía a Meta construir perfiles detallados de navegación vinculados a identidades reales, superando todas las barreras de protección que los usuarios creían estar utilizando cuando navegaban en modo incógnito o a través de redes privadas virtuales.
Respuesta de Meta y medidas correctoras
El gigante tecnológico Meta, propietario de Facebook, Instagram y WhatsApp, ha asegurado en un comunicado remitido a la agencia EFE que está dispuesto a colaborar de forma constructiva con las autoridades en este asunto. La compañía declaró que tras conocer las preocupaciones suscitadas por la investigación, decidió pausar la función mientras trabaja con Google para resolver el problema y aclarar un posible malentendido sobre la aplicación de las políticas de la plataforma Android.
Según confirmó Meta, el código Meta Pixel ha dejado de enviar paquetes o solicitudes a direcciones locales en sus aplicaciones desde que se dio a conocer la investigación, lo que se traduce en el cese de los rastreos de la actividad de navegación por parte de la compañía. Sin embargo, los investigadores advierten que este tipo de técnicas de rastreo pueden seguir siendo utilizadas por otras empresas o actores maliciosos, y que la exposición del historial de navegación de los usuarios a terceros sigue siendo un riesgo latente.
Google, por su parte, ha reconocido la gravedad del caso y ha anunciado cambios en Chrome y otros navegadores para bloquear este tipo de rastreo en el futuro. Mozilla está desarrollando soluciones similares para Firefox en dispositivos Android. El profesor Narseo Vallina-Rodríguez señaló que la solución definitiva para prevenir este tipo de abusos pasa por que las plataformas móviles y los navegadores revisen la forma en que gestionan el acceso a los puertos locales, implementando controles más estrictos sin interrumpir usos legítimos de estas funcionalidades.