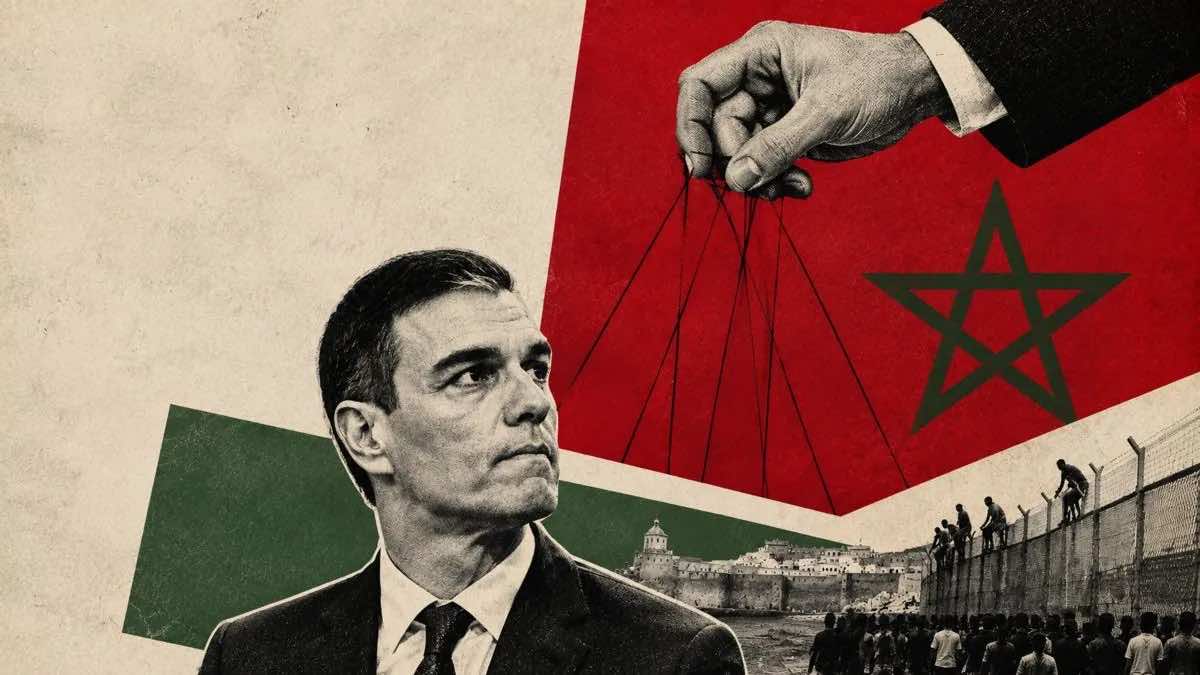
El grupo de jáqueres Jabaroot asegura disponer de información procedente de Pegasus relacionada con Pedro Sánchez, después de publicar datos que atribuye a unos 70.000 miembros de los servicios de seguridad marroquíes. La amenaza devuelve al primer plano un espionaje acreditado por la Audiencia Nacional, pero cuya autoría nunca pudo establecerse. Tampoco existen pruebas públicas de que Jabaroot posea realmente los archivos que dice tener.
Jabaroot, un actor cibernético de identidad desconocida que ha protagonizado varias filtraciones contra instituciones marroquíes, ha situado ahora a Pedro Sánchez entre sus objetivos. El grupo publicó un mensaje preguntando quién estaría interesado en información original de Pegasus relacionada con el presidente español, después de difundir una base de datos que atribuye a los servicios de seguridad de Marruecos. Según La Voz de Galicia, la filtración contendría nombres, fechas de nacimiento, números de identificación, rangos y otros datos personales correspondientes a unos 70.000 agentes. No existe confirmación oficial marroquí sobre la autenticidad y el alcance de ese material.
La amenaza sobre Sánchez debe manejarse con todavía mayor cautela. Jabaroot no ha publicado los supuestos archivos de Pegasus ni aportado pruebas que acrediten que dispone de ellos. Lo único comprobable es el mensaje difundido por el grupo y posteriormente amplificado en redes sociales. Su canal de Telegram dejó además de estar disponible poco después. Otros medios han confirmado su desaparición, aunque se desconoce si fue eliminado por la plataforma o retirado por sus administradores.
Una filtración contra el aparato de seguridad marroquí
Jabaroot comenzó a adquirir notoriedad después de una sucesión de ataques contra organismos marroquíes. El grupo ya reivindicó en 2025 una intrusión contra la Caja Nacional de Seguridad Social. Las autoridades reconocieron entonces haber sufrido ciberataques, aunque advirtieron de que parte de la información divulgada era inexacta o incompleta. La trayectoria obliga a diferenciar las reivindicaciones de Jabaroot de aquello que ha podido ser comprobado de forma independiente. Tampoco existe certeza sobre si todas las acciones atribuidas al mismo nombre proceden realmente de un único actor.
La nueva filtración supondría, de ser auténtica en su integridad, un problema de seguridad para Marruecos por la cantidad y naturaleza de los datos difundidos. La información publicada identifica presuntamente a integrantes de organismos como la Dirección General de Seguridad Nacional y la Dirección General de Vigilancia del Territorio, además de otros servicios. Las autoridades marroquíes no han confirmado públicamente la veracidad de la documentación. Algunas fuentes especializadas han cuestionado también que las cifras divulgadas correspondan exactamente al número de agentes de los organismos afectados.
La sombra de Argelia y una autoría sin demostrar
La identidad de Jabaroot constituye otra incógnita. Fuentes y medios marroquíes han vinculado al grupo con los servicios de inteligencia de Argelia, país que mantiene rotas sus relaciones diplomáticas con Marruecos desde 2021 y disputa con Rabat la influencia regional. La acusación encaja en ese contexto de enfrentamiento, pero no equivale a una atribución técnicamente acreditada. Hasta ahora no se ha hecho pública una investigación independiente que permita establecer que los servicios argelinos dirigen las operaciones del grupo.
La cautela resulta especialmente necesaria en un escenario donde las operaciones cibernéticas forman parte de la rivalidad entre Estados y donde atribuir técnicamente un ataque puede resultar complejo. Jabaroot se presenta como un actor capaz de penetrar sistemas sensibles marroquíes, mientras Rabat tiene razones políticas para señalar a su principal adversario regional. Entre ambas afirmaciones falta todavía la evidencia necesaria para convertir la supuesta conexión argelina en un hecho. La autoría debe permanecer, por tanto, como una cuestión abierta.
Pegasus vuelve a escena
La referencia a Sánchez recupera un episodio que, a diferencia de las afirmaciones de Jabaroot, sí está judicialmente acreditado. La Audiencia Nacional determinó que el teléfono del presidente fue infectado con Pegasus en varias ocasiones. Entre el 19 y el 21 de mayo de 2021 se extrajeron al menos 2,57 gigabytes de información y el 31 de mayo otros 130 megabytes. También fueron infectados dispositivos de Margarita Robles y Fernando Grande-Marlaska, mientras el teléfono de Luis Planas registró otro intento.
Lo que la investigación nunca consiguió establecer fue quién ordenó el espionaje. El juez José Luis Calama archivó provisionalmente la causa en 2023, la reabrió en 2024 tras recibir información procedente de Francia y volvió a sobreseerla provisionalmente en enero de 2026. La razón fue la falta de cooperación de Israel, donde tiene su sede NSO Group, la empresa propietaria de Pegasus. El magistrado concluyó que esa situación impedía atribuir la autoría «a persona concreta alguna».
Una amenaza cuyo alcance todavía se desconoce
Marruecos apareció desde el comienzo entre las hipótesis sobre la procedencia de aquellas intrusiones, particularmente por su coincidencia temporal con la grave crisis bilateral de 2021. Investigaciones desarrolladas en Francia exploraron asimismo posibles conexiones entre las infecciones detectadas allí y las sufridas por responsables españoles. Ninguna de esas pesquisas permitió, sin embargo, establecer judicialmente que los servicios marroquíes fueran responsables del espionaje contra Sánchez. La causa española permanece provisionalmente archivada precisamente porque no fue posible identificar a sus autores.
La afirmación de Jabaroot abre por ello una posibilidad inquietante, pero todavía enteramente por demostrar. Si el grupo poseyera realmente archivos originales procedentes de Pegasus relacionados con Sánchez, podría aportar información sobre un episodio que la investigación judicial no consiguió esclarecer. También podría tratarse de una amenaza destinada a multiplicar la repercusión de sus ataques contra Marruecos aprovechando un asunto particularmente sensible para las relaciones entre Madrid y Rabat. Sin acceso al material anunciado no es posible determinar cuál de las dos posibilidades se aproxima a la realidad.
El momento añade inevitablemente una dimensión política. La amenaza aparece mientras España y Marruecos gestionan las consecuencias de la avalancha migratoria sobre Ceuta y cuando el debate español vuelve a preguntarse por el grado de cooperación entre ambos países. Pero no existe evidencia que permita relacionar a Jabaroot con la crisis migratoria, con las convocatorias digitales que precedieron al 30 de julio o con el «actor interesado» mencionado por Defensa al analizar la posible dimensión híbrida de aquellos acontecimientos.
Por ahora, la parte comprobada de la historia termina mucho antes de las interpretaciones más graves. El teléfono de Sánchez fue infectado con Pegasus y sufrió una extracción considerable de información, pero la Audiencia Nacional no consiguió identificar al responsable. Jabaroot ha atacado objetivos marroquíes y ahora afirma disponer de material relacionado con aquel espionaje, sin demostrarlo públicamente. Saber si ambas historias están realmente conectadas dependerá de que el grupo publique pruebas susceptibles de verificación. Hasta entonces, existe una amenaza de revelación, no una revelación.